

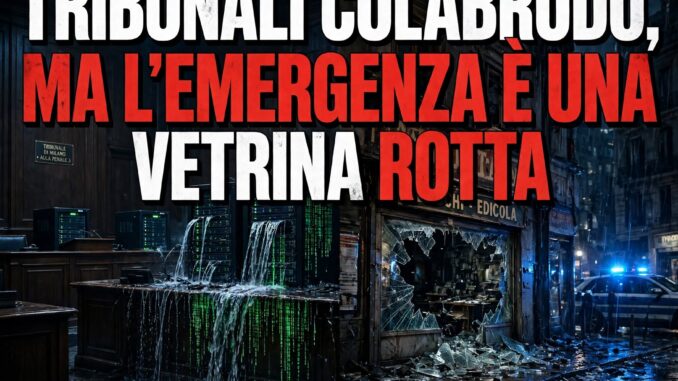

L’allarme lanciato dal procuratore di Napoli Nicola Gratteri squarcia il velo su una fragilità inquietante: i sistemi informatici dei nostri tribunali e dei ministeri sono vulnerabili, esposti alle incursioni di pirati informatici capaci di leggere le email dei magistrati e persino di manomettere i registri degli indagati. Un paragone impietoso, quello scelto dal magistrato, che accosta i server dello Stato a un vecchio acquedotto che perde acqua da ogni giuntura. Eppure, mentre gli attacchi informatici nel Paese crescono a ritmi vertiginosi (+38% di eventi cyber registrati nell’ultimo anno), i numeri dei bilanci pubblici raccontano una realtà fatta di risorse esigue e persino di sforbiciate.
Il nodo centrale della denuncia riguarda una cronica carenza di investimenti strutturali e di capitale umano. Per difendere le banche dati della giustizia e le infrastrutture critiche servono tecnologie d’avanguardia e il reclutamento massiccio di ingegneri e analisti informatici altamente specializzati, figure che oggi scarseggiano drammaticamente negli organici delle forze dell’ordine e degli uffici giudiziari.
I dati sugli ultimi stanziamenti confermano questa soffocante strettoia finanziaria. Esaurita la spinta straordinaria dei 623 milioni di euro del PNRR destinati alla sicurezza cibernetica della Pubblica Amministrazione — di cui appena 9 milioni riservati specificamente alla cybersicurezza del Ministero della Giustizia — la continuità degli investimenti si è inceppata. Il Fondo per l’attuazione della Strategia nazionale di cybersicurezza ha subito un taglio strutturale di 15 milioni di euro l’anno, scendendo da una dotazione prevista di 150 milioni a 135 milioni annui dal 2026. A questo si aggiunge la riduzione del Fondo operativo per la gestione della cybersicurezza (tagliato di 4 milioni nel 2026 e di 5 milioni annui dal 2027) e la sforbiciata ai programmi cyber nel piano pluriennale della Difesa, passati da 68,6 a 52,3 milioni di europer il 2027. Complessivamente, la somma dei fondi civili dedicati alla difesa digitale dello Stato fatica persino a raggiungere la soglia dei 500 milioni di euro l’anno. [1, 2, 3, 4, 5, 6]
Di fronte a questa voragine tecnologica, stride il contrasto con le scelte politiche orientate a inseguire la cronaca immediata a colpi di provvedimenti d’urgenza. Si varano decreti-legge lampo per rispondere all’onda emotiva di qualche vetrina infranta durante una protesta di piazza a Milano o per inasprire pene su episodi di microcriminalità urbana, mobilitando risorse e attenzione mediatica sul fronte più visibile dell’ordine pubblico. Nel frattempo, però, la sicurezza invisibile — quella che protegge i segreti istruttori, i fascicoli processuali e i dati sensibili dei cittadini — resta fanalino di coda, priva dei finanziamenti necessari a colmare un ritardo che Gratteri definisce senza mezzi termini “enorme”.
Il paradosso è evidente: si blinda la strada mentre si lascia spalancata la porta principale dei server ministeriali. Le mafie hanno già compreso da tempo che il futuro dei traffici illeciti, del riciclaggio e delle estorsioni passa attraverso le criptovalute e la violazione dei sistemi informatici, assoldando i migliori talenti del dark web. Senza un’inversione di rotta netta nei bilanci dello Stato, che sostituisca i tagli e i provvedimenti spot con investimenti strutturali nella difesa cibernetica, la giustizia italiana rischia di continuare a combattere una guerra del ventunesimo secolo con le armi spuntate del passato.


Commenta per primo