

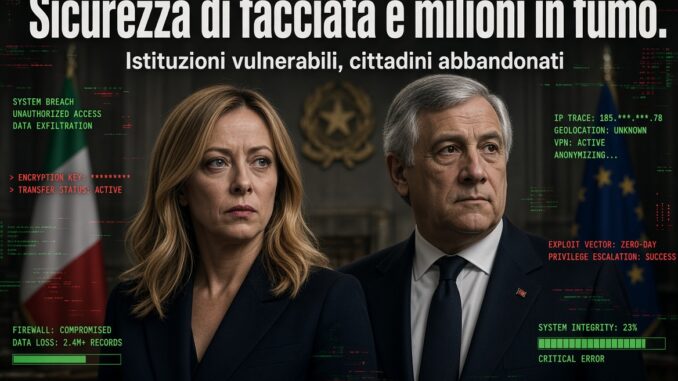

Dietro gli attacchi informatici ai maggiori esponenti istituzionali italiani, in particolare l’ultimo che ha preso di mira il Ministro degli Esteri Antonio Tajani e altri 18 vertici dello Stato, c’è una chiara matrice di guerra ibrida geopolitica legata al conflitto in Ucraina.
L’operazione è stata rivendicata dal noto gruppo di hacker filorussi NoName057(16), una sigla strettamente legata agli ambienti dell’intelligence di Mosca.
Le motivazioni e le dinamiche si articolano su tre livelli principali:
1. Ritorsione politica per il sostegno a Kiev
Gli hacker hanno messo sul dark web i dati personali di Tajani e della sua famiglia, ponendo una vera e propria “taglia” informatica. Il ministro ha dichiarato esplicitamente che l’azione è una ritorsione diretta per le posizioni dell’Italia a difesa della libertà dell’Ucraina e per il supporto militare e politico fornito a Kiev.
2. Strategia di destabilizzazione e “Guerra Ibrida”
Questi attacchi non avvengono nel vuoto, ma fanno parte di una campagna coordinata e simultanea a livello europeo per creare panico e indebolire la percezione di sicurezza nelle democrazie occidentali. Negli stessi giorni si sono registrati:
- Attacchi alle infrastrutture critiche: Come il cyberattacco ai sistemi della Galleria di Base del Brennero e a 35 voli europei soggetti ad allarmi bomba.
- Sabotaggi industriali e commerciali: Il clamoroso attacco che ha mandato in tilt i sistemi di telegestione dei frigoriferi in centinaia di supermercati e banche del sangue in Italia (in particolare in Sicilia), costringendo al macero tonnellate di prodotti.
3. Propaganda e disinformazione
L’obiettivo dei gruppi come NoName057(16) non è solo il furto di dati o il blocco dei servizi (spesso attuato tramite attacchi DDoS o malware), ma il ritorno d’immagine. Colpire le massime cariche dello Stato serve a mandare un messaggio di vulnerabilità, cercando di condizionare l’opinione pubblica e la fermezza della linea politica estera italiana.
La Presidenza del Consiglio e l’Agenzia per la Cybersicurezza Nazionale, insieme alla Polizia Postale, hanno innalzato i livelli di allerta per proteggere i nodi strategici della Pubblica Amministrazione e le reti industriali del Paese.
Mentre i database delle massime istituzioni dello Stato vengono violati e i dati sensibili dei ministri finiscono sul dark web, il racconto governativo sulla transizione digitale e sulla protezione nazionale si scontra con una realtà ben diversa. Le roboanti dichiarazioni della Premier Giorgia Meloni e gli annunci di investimenti miliardari si stanno rivelando per quello che sono: un’operazione di pura propaganda politica, pagata a caro prezzo con i soldi dei contribuenti.
La retorica dei fondi e il vuoto nei fatti
Negli ultimi anni, il governo ha sbandierato cifre astronomiche per la digitalizzazione e la protezione delle infrastrutture critiche, attingendo a piene mani dal Piano Nazionale di Ripresa e Resilienza (PNRR). Tuttavia, l’efficacia di queste spese è sotto gli occhi di tutti. Nonostante i proclami sulla “sovranità tecnologica”, l’Italia continua a mostrarsi vulnerabile, impreparata e costantemente un passo indietro rispetto alle minacce della guerra ibrida globale.
I cittadini e le istituzioni si chiedono: dove sono finiti i milioni investiti se un gruppo di hacker filorussi può mettere sotto scacco i vertici dello Stato con sconcertante facilità? Nella stessa legge di bilancio, l’ostentata priorità della sicurezza viene smentita dai fatti: la manovra finanziaria introduce persino tagli lineari per milioni di euro all’Agenzia per la Cybersicurezza Nazionale (ACN), lasciandola sguarnita proprio mentre le vengono assegnati nuovi e complessi compiti di vigilanza.
Il bluff dell’Intelligenza Artificiale: investimenti insufficienti e zero scalabilità
La propaganda di Palazzo Chigi non si limita alla difesa, ma investe anche l’innovazione, dipingendo l’Italia come un hub d’avanguardia per l’Intelligenza Artificiale. Ma grattando la superficie degli slogan, emerge un quadro desolante: i fondi d’investimento pubblici e privati si sono rivelati del tutto insufficienti per garantire una reale diffusione e scalabilità delle nuove tecnologie AI nel tessuto economico del Paese.[1]
Sebbene la spesa complessiva sia nominalmente cresciuta, l’allocazione delle risorse è frammentata e priva di una visione industriale a lungo termine:
- Adozione superficiale, non strutturale: I dati ufficiali evidenziano che meno di un terzo delle imprese italiane utilizza strumenti di IA, e appena il 5% ne fa un uso intensivo o integrato nei propri modelli di business. L’IA in Italia viene sperimentata, non adottata. [1]
- Costi insostenibili e vincoli infrastrutturali: Le aziende nazionali si scontrano con barriere economiche insormontabili. I fondi attuali non coprono l’immenso fabbisogno di capitale necessario per l’energia, i data center dedicati e l’acquisto di hardware avanzato. [1, 2, 3]
- Il “Gap” delle competenze: I finanziamenti governativi hanno privilegiato l’acquisto di software a scatola chiusa da vendor esteri, senza investire nella formazione di specialisti interni e competenze locali. Senza professionisti in grado di implementarla, l’AI nei ministeri e nelle imprese resta un costoso giocattolo inutilizzato.
Istituzioni vulnerabili, cittadini abbandonati
I nodi di questa gestione fallimentare stanno venendo al pettine:
- Spese senza visione: Milioni di euro polverizzati in consulenze e piattaforme che non riescono a prevenire attacchi di tipo DDoS o esfiltrazioni di dati elementari.
- Cittadini esposti: Mentre la sicurezza dei palazzi del potere vacilla, quella dei cittadini è già crollata, con i sistemi sanitari regionali, le banche dati comunali e le reti commerciali costantemente sotto scacco e prive di difese adeguate.
- Dipendenza tecnologica: L’insufficienza di una vera rete di investimenti sull’AI italiana ci condanna a essere colonie digitali delle Big Tech americane e asiatiche, aumentando paradossalmente i rischi di sicurezza nazionale. [1]
Il prezzo della distrazione geopolitica
Invece di affrontare il problema con riforme strutturali, investimenti massicci sulle infrastrutture AI e una reale modernizzazione delle difese cyber, la risposta della presidenza del Consiglio si limita a dichiarazioni di condanna e solidarietà di facciata. La transizione digitale è stata ridotta a un terreno di scontro politico e di marketing elettorale.
Il risultato è un Paese che spende male, comunica moltissimo, ma resta drammaticamente indifeso e tecnologicamente arretrato. La sicurezza dei cittadini e la sovranità tecnologica non si garantiscono con i post sui social o con i decreti d’urgenza vuoti, ma con una competenza strategica che questo esecutivo, al di là degli slogan, sta dimostrando di non avere.



Commenta per primo